
이스트시큐리티, 알약 리눅스 서버용에 행위 기반 랜섬웨어 탐지 기능 탑재
이스트시큐리티(대표 정상원)는 기업 서버 환경의 랜섬웨어 대응 강화를 위해 자사의 백신인 알약 리눅스 서버용에 ‘행위 기반 랜섬웨어 탐지 기능’을 새롭게 적용했다고 28일 밝혔다.
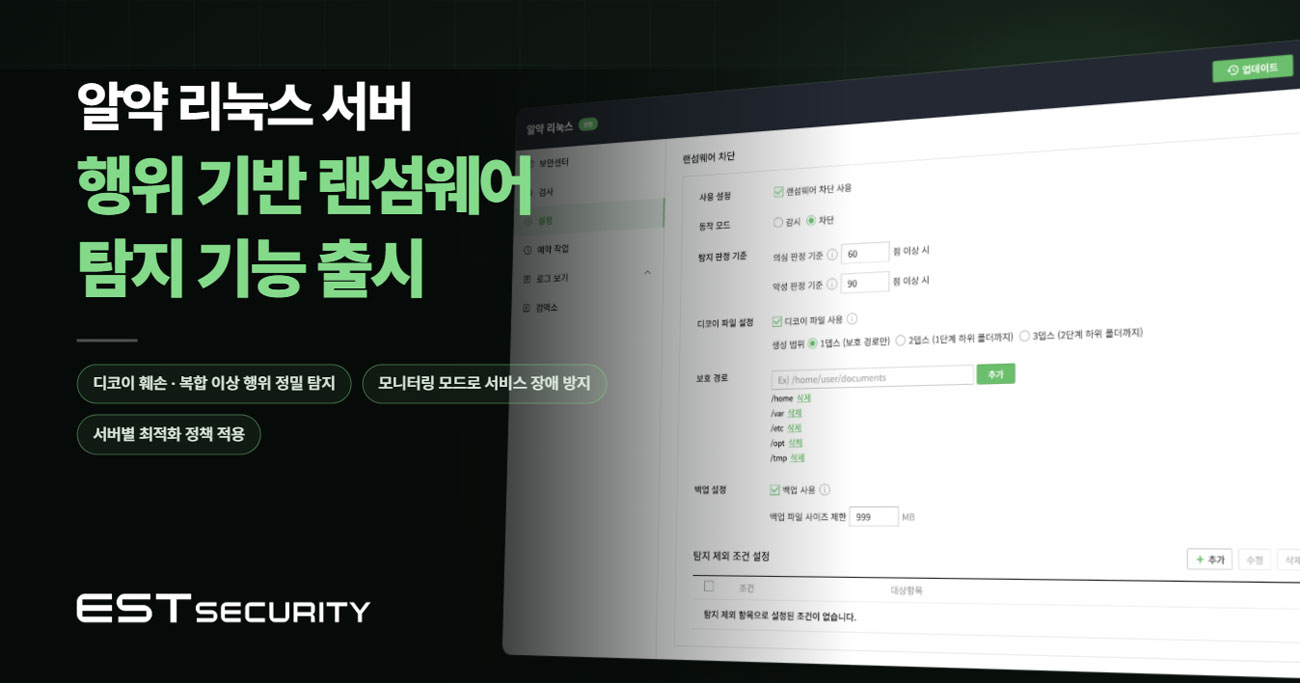
이번 신규 기능은 파일 훼손 탐지와 파일 시스템 이상 행위 분석을 결합해 복합적으로 작동한다. 이를 통해 웹 서버, 데이터베이스, 사내 업무 시스템 등 기업의 핵심 데이터와 서비스가 집중되어 최근 랜섬웨어 공격 표적으로 떠오른 리눅스 서버 환경에 효과적으로 대응한다.
특히, 파일 시스템에서 발생하는 이상 행위를 실시간으로 분석·대응하는 기술을 적용해 패턴 기반 탐지를 우회하는 새로운 랜섬웨어나 변종 위협에 대응력을 대폭 끌어올렸다. 이를 통해 윈도우 환경에 편중됐거나 지정 경로만 제한적으로 보호하던 기존 백신의 한계를 극복했다.
이번 알약 리눅스 서버용에 탑재된 행위 기반 랜섬웨어 탐지 기능은 ▲미끼 파일을 활용한 '디코이 훼손 탐지'를 비롯해 ▲다수 파일의 연속 변경 ▲이름 및 확장자 변경 ▲비정상적인 삭제 ▲여러 디렉토리에 걸친 파일 변경 등 복수의 이상 행위 신호를 종합적으로 분석한다.
이와 함께, 안정적인 서버 운영 보장을 위한 '모니터링 모드'도 제공한다. 보안 솔루션 도입 시 발생할 수 있는 오탐 및 서비스 장애 예방을 위한 안전장치로, 해당 모드는 의심 프로세스를 즉각 차단하지 않고 탐지 결과가 실무에 미치는 영향을 관리자가 파악하도록 돕는다.
이에 따라 관리자는 일정 기간 모니터링을 거쳐 정상 동작 확인 후 보호 경로, 예외 항목, 대응 방식 등을 세밀하게 조정할 수 있다. 기업 서버마다 애플리케이션과 파일 접근 패턴이 다른 만큼, 각 시스템 환경에 맞춘 최적화된 보안 정책을 안전하게 적용할 수 있도록 한 것이다.
케이벤치 많이 본 뉴스
2028년형 제네시스 G90 전면 디자인 유출…GV90 닮은 크레스트 그릴
로지텍, 2026 Logitech G PLAY DEAL DAYS 맞아 특별
삼성 One UI 9.0, 아이폰18 공개일에 정식 배포하나
케이벤치 많이 본 기사
[기획] 스마트링 시장 개척한 오우라, 한국 공식 진출…‘오우라 링 5’로 건강 관리 경험 확대
[기획] 생성형 AI와 다르다, 엔비디아 DLSS 5는 어떻게 작동하고 왜 만들어졌나?
[기획] 성능은 그대로, 그래픽 품질 개선.. 엔비디아 DLSS 4.5 레이 리컨스트럭션