삼성, 갤럭시 기기용 2026년 11월 보안 패치 공개
출처: 삼성전자
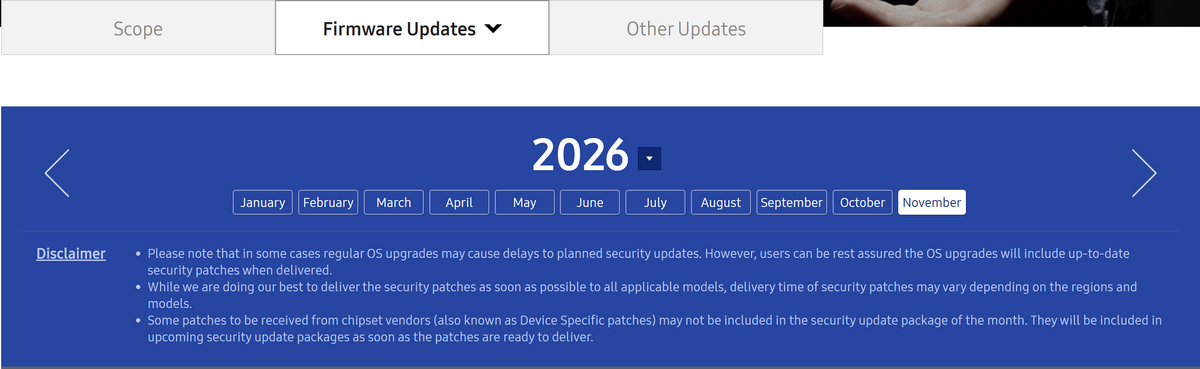
삼성전자가 2026년 11월 갤럭시 보안 패치의 세부 내용을 공개했다.
삼성전자에 따르면 이번 보안 패치는 구글과 삼성 반도체(DS), 삼성 모바일(MX)의 수정 사항을 통합했다. 구글은 안드로이드 관련 취약점 178개를 해결했으며, 이 중 심각도 높음은 20개, 높음은 157개, 보통은 1개다.
삼성 반도체는 부품 관련 취약점 4개를 수정했으며, 삼성 자체 소프트웨어 취약점(SVE) 24개도 이번 패치에 포함됐다.
또한, 삼성은 부트로더의 경계 외 쓰기, 카메라 필터 플러그인의 임의 코드 실행, libsecuibc.so 라이브러리의 스택 기반 버퍼 오버플로 등 심각도가 높은 결함을 해결했다. 일부 취약점은 공격자가 기기에 물리적으로 접근하거나 사용자 상호작용을 유도해야 악용할 수 있다.
상대적으로 심각도가 낮은 취약점은 삼성 연락처와 관련된 문제가 많았다. 커버 화면 및 통화 기록 위젯의 결함으로 권한 없이 전화를 걸 수 있었으며, 삼성 다이얼러와 메시지 앱에서도 개인정보 유출 위험이 발견됐다.
이밖에 CP(Current Pop Out)의 SIM 잠금 우회와 TransitionPlayer를 통한 임의 코드 실행 문제도 수정했다. 삼성은 StatusBarManagerService의 접근 제어를 강화해 권한 있는 API의 오용도 방지했다.
삼성은 아직 11월 보안 패치 배포를 시작하지 않았지만, 세부 정보 공개에 따라 일부 갤럭시 기기는 곧 업데이트를 받을 전망이다. 업데이트 일정은 모델과 지역에 따라 차이가 있을 수 있다.